Tạo mã 2FA trực tuyến: Bạn đang trao đi điều gì, và khi nào nó sẽ không hoạt động
Bí mật TOTP không phải là mã dùng một lần. Nó là khóa vĩnh viễn tạo ra mọi mã trong tương lai, và việc dán nó vào một trang web sẽ trao cho trang web đó quyền lực tương tự như bạn có. Đây là cách kiểm tra nơi một trình tạo mã tính toán, và lý do tại sao tệp Telegram 2FA sẽ không bao giờ hoạt động trong đó.
 Michael Chen
Hãy bắt đầu với điều mà hầu hết các bài hướng dẫn về chủ đề này đều bỏ qua, vì mọi thứ khác đều phụ thuộc vào nó.
Sáu chữ số mà ứng dụng xác thực của bạn hiển thị không phải là thông tin đăng nhập của bạn. Thông tin đăng nhập thực sự là chuỗi chữ và số mà bạn đã quét hoặc nhập khi thiết lập tài khoản, và nó không hết hạn, không xoay vòng hay thay đổi. Mọi mã mà tài khoản đó từng chấp nhận đều được tính từ chuỗi đó cộng với thời gian hiện tại. Bất kỳ ai giữ một bản sao đều có thể tạo ra mã hợp lệ bất cứ lúc nào, mãi mãi, mà không cần điện thoại của bạn và không cần mật khẩu của bạn, và không có bất kỳ nhật ký nào cho thấy họ đã làm điều đó.
Điều đó có nghĩa là câu "chỉ cần dán mã bí mật 2FA của bạn vào một trình tạo trực tuyến" đang yêu cầu một thứ lớn hơn nhiều so với vẻ ngoài của nó. Bạn không chia sẻ một mã. Bạn đang chia sẻ khả năng tạo mã.
Bạn không thể phân biệt trình tạo an toàn với trình tạo không an toàn chỉ bằng cách nhìn
Hai trang có thể trông giống hệt nhau nhưng hoạt động hoàn toàn khác nhau. Một trang thực hiện phép tính trong trình duyệt của bạn và mã bí mật không bao giờ rời khỏi máy. Trang kia gửi những gì bạn nhập đến một máy chủ, thực hiện phép tính ở đó, và gửi sáu chữ số trở lại. Từ bên ngoài, cả hai đều hiển thị một ô nhập, một nút bấm và một bộ đếm ngược.
Có một kiểm tra duy nhất bạn thực sự có thể thực hiện, và nó chỉ mất mười giây. Tải trang, sau đó ngắt kết nối mạng, rồi dán mã bí mật và nhấn nút. Một trình tạo tính toán cục bộ vẫn hoạt động khi mạng bị ngắt. Một trình tạo cần máy chủ thì không thể.
Kiểm tra tương tự với công cụ dành cho nhà phát triển của trình duyệt mở ra sẽ chính xác hơn: mở tab mạng trước khi bạn nhấn nút và xem có gì được gửi đi không. Không có gì được gửi đi nghĩa là không có gì được chia sẻ.
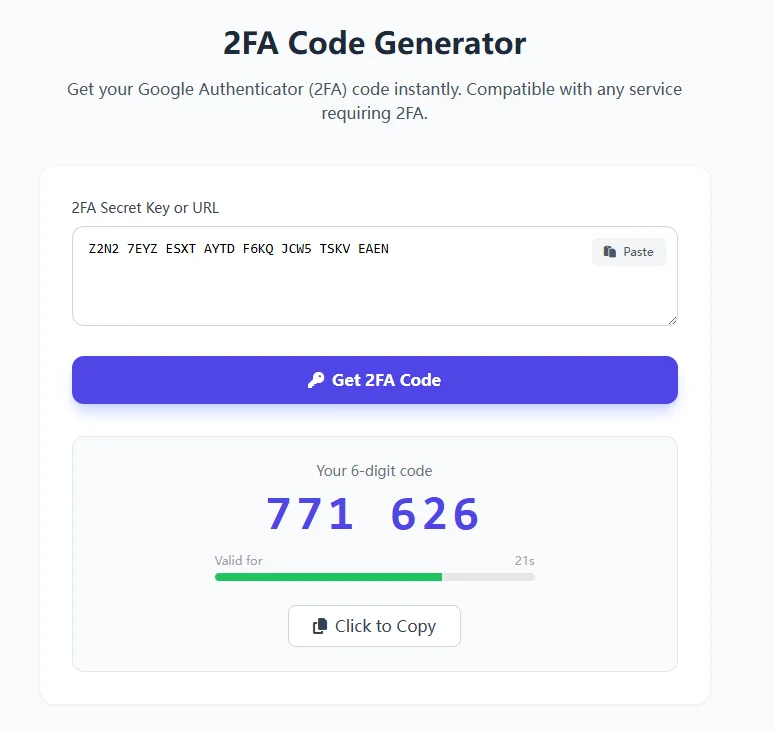
Trình tạo mã 2FA của chính chúng tôi trình tạo mã 2FA thuộc loại cục bộ, và bạn có thể xác nhận điều đó bằng một trong hai cách thay vì tin lời chúng tôi. Phép tính chạy hoàn toàn trong trang, sử dụng một thư viện mà trình duyệt tải một lần, và không có yêu cầu nào được gửi khi bạn nhấn nút. Điều đó đáng để nói rõ vì chúng tôi rõ ràng sẽ nói như vậy dù thế nào đi nữa, và bài kiểm tra ngoại tuyến là phần không phụ thuộc vào chúng tôi.
Ô nhập thực sự chấp nhận những gì
Hai định dạng hoạt động. Một khóa thô, là một chuỗi chữ in hoa và các chữ số từ hai đến bảy, thường được hiển thị thành nhóm bốn với khoảng trắng; khoảng trắng bị bỏ qua, vì vậy bạn có thể dán chính xác như nhà cung cấp của bạn đã hiển thị. Hoặc toàn bộ liên kết thiết lập bắt đầu bằng otpauth://, đây là thứ nằm phía sau mã QR mà bạn thường quét. Nếu bạn có thể sao chép liên kết đó thay vì ghi lại khóa, hãy làm vậy, vì nó loại bỏ khả năng đọc sai một ký tự.
Những gì không hoạt động là bất cứ thứ gì khác: mật khẩu, mã khôi phục, mã dự phòng, hoặc một chuỗi chứa các chữ số không, một, tám, chín, những chữ số không có trong bảng chữ cái đó. Nếu bạn gặp lỗi khóa không hợp lệ, hãy kiểm tra các chữ số đó trước.
Các tham số được cố định, và đó là lý do một số khóa đúng lại cho mã sai
Hầu hết các dịch vụ sử dụng ba cài đặt giống nhau, và công cụ giả định chúng: thuật toán SHA1, sáu chữ số, và mã mới mỗi ba mươi giây. Điều đó bao phủ phần lớn các tài khoản.
Một số ít dịch vụ làm điều gì đó khác biệt. Một số phát hành tám chữ số, một số sử dụng bước sáu mươi giây, và một vài sử dụng hàm băm mạnh hơn. Với những dịch vụ đó, công cụ này và hầu hết các công cụ tương tự sẽ tạo ra một mã sáu chữ số hoàn toàn hợp lệ nhưng đơn giản là sai, và không có gì cho bạn biết lý do. Nếu khóa của bạn chắc chắn đúng và mã chắc chắn bị từ chối, hãy xem màn hình thiết lập của nhà cung cấp nói gì về số chữ số và khoảng thời gian trước khi cho rằng khóa bị lỗi.
Một nguyên nhân nữa đáng để loại trừ sớm, vì nó phổ biến và vô hình: đồng hồ. Mã dựa trên thời gian phụ thuộc vào việc thiết bị của bạn đồng ý với máy chủ về thời gian hiện tại. Một máy lệch một phút sẽ tạo ra các mã bị từ chối cho đến khi bạn bật lại tự động đồng bộ thời gian.
Telegram 2FA không phải là thứ này, và dán nó vào đây sẽ không bao giờ hoạt động
Điều này xứng đáng có một phần riêng vì nó tạo ra nhiều lần thử thất bại hơn bất cứ thứ gì khác trên trang này.
Xác minh hai bước của Telegram là một mật khẩu. Telegram triển khai nó bằng một giao thức chứng minh mật khẩu và không hỗ trợ bất kỳ ứng dụng xác thực nào để đăng nhập tài khoản. Không có mã bí mật để tạo mã, vì không có mã nào cả.
Sự nhầm lẫn hoàn toàn hợp lý, vì từ vựng của thị trường che giấu điều đó. Hai mươi danh sách tài khoản Telegram đang hoạt động ở đây nêu rõ trong tiêu đề của chúng rằng 2FA được giao "trong một tệp văn bản", và một trong số đó nêu rõ nội dung trong tệp đó: một mật khẩu đám mây. Người mua mở tệp, thấy một chuỗi, cho rằng đó là một khóa, dán nó vào trình tạo và nhận được lỗi.
Thay vào đó nên làm gì với tệp 2FA của Telegram: giữ nó, vì đó là mật khẩu bạn sẽ được yêu cầu khi đăng nhập và là mật khẩu bạn cần để thay đổi hoặc xóa xác minh hai bước sau này. Một tài khoản được giao với xác minh hai bước đã bật và không có mật khẩu trong tệp là một tài khoản bạn không thể cấu hình lại. Kiểm tra điều đó trước khi bảo hành hết hạn, thường là mười hai giờ kể từ khi giao hàng trên kệ đó. Hướng dẫn xác minh Telegram bao gồm những gì khác đáng làm trong ngày đầu tiên đó.
Nếu bạn mua một tài khoản, mã bí mật không phải là của riêng bạn
Điều này trực tiếp theo sau phần đầu tiên và là phần mà người mua thường bỏ lỡ nhất.
Một mã bí mật 2FA được giao trong một tệp văn bản được tạo bởi người khác, được ghi lại bởi người khác, và có thể được lưu trữ bởi người khác. Nó tiếp tục hoạt động cho mọi người có bản sao, vô thời hạn, và việc nhận nó không xóa bỏ bản sao của bất kỳ ai khác. Nó không giống như mật khẩu, thứ bạn có thể thay đổi; cách duy nhất để vô hiệu hóa một mã bí mật là tắt xác thực hai yếu tố trên tài khoản và bật lại, điều này sẽ cấp một mã mới.
Vì vậy, trên bất kỳ tài khoản nào bạn định giữ, hãy đăng ký lại. Xóa mục nhập xác thực hiện có trong cài đặt bảo mật của chính nền tảng, thiết lập lại, quét mã mới vào một ứng dụng bạn kiểm soát, và lưu trữ các mã khôi phục mới. Cho đến khi bạn làm điều đó, bạn đang chia sẻ tài khoản với bất kỳ ai khác đã giữ một bản sao, và bạn sẽ không thể biết được.
Thị trường trả gì cho 2FA, và điều đó thực sự đo lường điều gì
Trên các kệ tài khoản ở đây, thẻ 2FA xuất hiện trên 6.709 danh sách đang hoạt động, và so sánh chi phí của những danh sách đó với phần còn lại của kệ của chúng tạo ra một mô hình đáng để đọc một cách chính xác.
Thẻ này tạo ra một khoản phí bảo hiểm thực sự trên các kệ email và trên Discord, Reddit và GitHub, khoảng hai đến ba lần trung vị của kệ trong từng trường hợp, và gần sáu lần trên Firstmail. Nó ở mức ngang bằng trên Telegram, Threads và X. Nó nằm dưới trung vị trên TikTok, YouTube và Apple ID.
Cách đọc hấp dẫn là 2FA đáng giá hơn ở những nơi bảo mật quan trọng hơn. Đó không phải là điều các con số nói. Hệ số nhân theo dõi mức độ hiếm của thẻ trên mỗi kệ. Ở mọi nơi nó xuất hiện trên hai phần ba hoặc nhiều hơn các danh sách, nó được định giá trong vài phần trăm của mức ngang bằng, vì một thuộc tính mà gần như mọi thứ đều có không thể là một khoản phí bảo hiểm dù nó hữu ích đến đâu. Trên Instagram, nó xuất hiện trên gần bốn trong năm danh sách và được định giá hơi dưới trung vị.
Hàng thực sự có thông tin là Apple ID, nơi ba mươi sáu danh sách được gắn thẻ nằm dưới trung vị của kệ. Đó là nền tảng duy nhất trong nhóm nơi xác thực hai yếu tố gần như bắt buộc và gắn với một thiết bị đáng tin cậy thay vì một chuỗi mà bất kỳ ai cũng có thể sao chép. Nơi yếu tố thứ hai không thể được chuyển giao trong một tệp văn bản, việc nói rằng nó hiện diện không thêm gì vào giá.
Hai hệ quả thực tế. Một kệ nơi 2FA rẻ thường là một kệ nơi nó phổ biến hoặc không thể chuyển nhượng, không phải nơi người bán đang cắt giảm chi phí. Và một danh sách trích dẫn khoản phí bảo hiểm lớn cho nó trên một kệ nơi gần như mọi thứ đều có nó là đang tính tiền bạn cho điều bình thường.
Phiên bản ngắn gọn
- Hãy coi mã bí mật như một khóa vĩnh viễn, không phải một mã. Nó không bao giờ tự hết hạn.
- Trước khi dán nó vào bất cứ đâu, hãy ngắt kết nối mạng và xem trang có còn hoạt động không. Nếu có, không có gì được gửi đi.
- Dán liên kết
otpauth://nếu bạn có thay vì gõ lại khóa. - Nếu một khóa hợp lệ cho mã bị từ chối, hãy kiểm tra số chữ số, khoảng thời gian và đồng hồ thiết bị của bạn trước khi đổ lỗi cho khóa.
- Nếu đó là tài khoản Telegram, thứ bạn có là mật khẩu, không phải khóa. Nó sẽ không bao giờ tạo ra mã.
- Trên bất kỳ tài khoản nào bạn định giữ, hãy tắt và bật lại xác thực hai yếu tố để cấp cho chính bạn một mã bí mật mà không ai khác có bản sao.