ऑनलाइन 2FA कोड जनरेट करना: आप क्या सौंप रहे हैं, और यह कब काम नहीं करेगा
TOTP सीक्रेट एक वन-टाइम कोड नहीं है। यह वह स्थायी कुंजी है जो हर भविष्य के कोड को उत्पन्न करती है, और इसे किसी वेबसाइट पर पेस्ट करने से उस वेबसाइट को वही शक्ति मिल जाती है जो आपके पास है। यहाँ बताया गया है कि कैसे जाँचें कि जनरेटर कहाँ गणना करता है, और क्यों एक Telegram 2FA फ़ाइल इसमें कभी काम नहीं करेगी।
 Michael Chen
उस चीज़ से शुरू करें जिसे इस विषय पर अधिकतर गाइड छोड़ देते हैं, क्योंकि बाकी सब कुछ इसी पर निर्भर करता है।
आपका ऑथेंटिकेटर जो छह अंक दिखाता है, वह आपकी साख (credential) नहीं है। साख वह अक्षरों और अंकों की स्ट्रिंग है जिसे आपने खाता सेट करते समय स्कैन किया या टाइप किया था, और यह कभी समाप्त नहीं होती, बदलती नहीं, या रोटेट नहीं होती। वह खाता जो भी कोड कभी स्वीकार करेगा, वह उसी स्ट्रिंग और वर्तमान समय से गणना किया जाता है। जिस किसी के पास भी उसकी कॉपी है, वह आपके फोन और पासवर्ड के बिना, किसी भी क्षण, हमेशा के लिए एक मान्य कोड बना सकता है, और कहीं भी कोई लॉग नहीं होता जो दिखाए कि उन्होंने ऐसा किया।
इसका मतलब है कि "बस अपने 2FA सीक्रेट को किसी ऑनलाइन जनरेटर में पेस्ट कर दें" वाला वाक्य उससे कहीं बड़ी चीज़ मांग रहा है जितना यह सुनाई देता है। आप एक कोड साझा नहीं कर रहे। आप कोड बनाने की क्षमता साझा कर रहे हैं।
आप देखकर नहीं बता सकते कि कोई जनरेटर सुरक्षित है या असुरक्षित
दो पेज एक जैसे दिख सकते हैं और बिल्कुल अलग व्यवहार कर सकते हैं। एक आपके ब्राउज़र में गणना करता है और सीक्रेट कभी मशीन से बाहर नहीं जाता। दूसरा आपके टाइप किए गए डेटा को सर्वर पर भेजता है, वहाँ गणना करता है, और छह अंक वापस भेजता है। बाहर से दोनों में एक बॉक्स, एक बटन और एक काउंटडाउन दिखता है।
एक जाँच है जो आप वास्तव में कर सकते हैं, और इसमें दस सेकंड लगते हैं। पेज लोड करें, फिर नेटवर्क से डिस्कनेक्ट करें, फिर सीक्रेट पेस्ट करें और बटन दबाएँ। एक जनरेटर जो लोकल गणना करता है वह नेटवर्क बंद होने पर भी काम करेगा। एक जनरेटर जिसे सर्वर चाहिए वह नहीं कर सकता।
ब्राउज़र के डेवलपर टूल खोलकर वही जाँच और सटीक होती है: बटन दबाने से पहले नेटवर्क टैब खोलें और देखें कि कुछ भेजा जा रहा है या नहीं। कुछ नहीं भेजा गया मतलब कुछ साझा नहीं हुआ।
हमारा अपना 2FA कोड जनरेटर लोकल प्रकार का है, और आप इसे हमारी बात मानने के बजाय किसी भी तरह से पुष्टि कर सकते हैं। गणना पूरी तरह से पेज के भीतर चलती है, एक लाइब्रेरी का उपयोग करके जिसे ब्राउज़र एक बार लोड करता है, और बटन दबाने पर कोई अनुरोध नहीं भेजा जाता। यह स्पष्ट रूप से बताना उचित है क्योंकि हम स्पष्ट रूप से किसी भी तरह से यही कहेंगे, और ऑफ़लाइन परीक्षण वह हिस्सा है जो हम पर निर्भर नहीं करता।
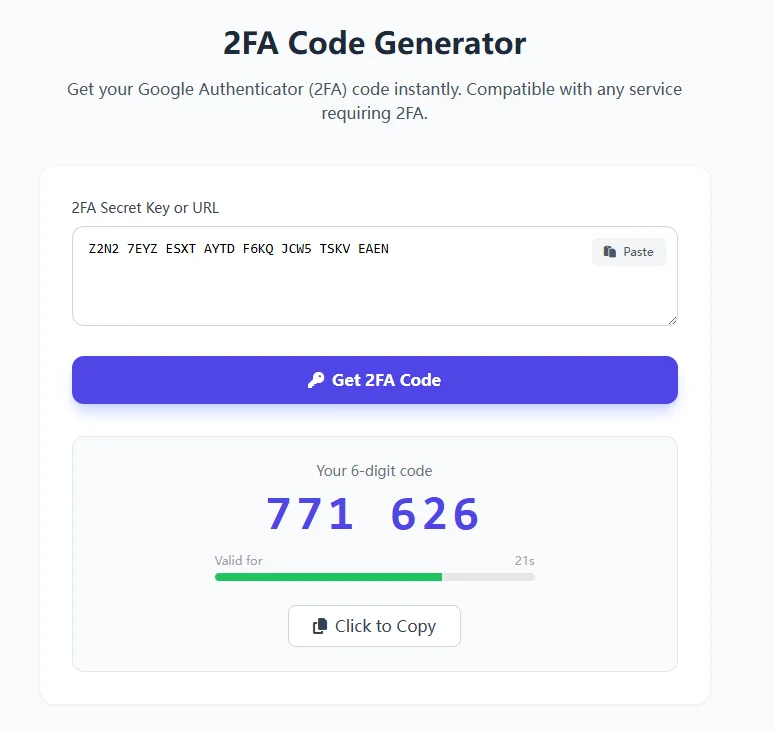
इनपुट वास्तव में क्या स्वीकार करता है
दो प्रारूप काम करते हैं। एक रॉ की, जो बड़े अक्षरों और दो से सात तक के अंकों की स्ट्रिंग है, आमतौर पर चार के समूह में रिक्त स्थान के साथ दिखाई जाती है; रिक्त स्थान को अनदेखा किया जाता है, इसलिए आप इसे ठीक वैसे ही पेस्ट कर सकते हैं जैसे आपके प्रदाता ने दिखाया था। या पूरा सेटअप लिंक जो otpauth:// से शुरू होता है, जो उस QR कोड के पीछे होता है जिसे आप सामान्यतः स्कैन करते। यदि आप की को ट्रांसक्राइब करने के बजाय उस लिंक को कॉपी कर सकते हैं, तो करें, क्योंकि यह किसी अक्षर को गलत पढ़ने की संभावना को समाप्त कर देता है।
जो काम नहीं करता वह कुछ और है: एक पासवर्ड, एक रिकवरी कोड, एक बैकअप कोड, या एक स्ट्रिंग जिसमें अंक शून्य, एक, आठ या नौ शामिल हों, जो वर्णमाला में शामिल नहीं हैं। यदि आपको अमान्य की त्रुटि मिल रही है, तो पहले उन अंकों की जाँच करें।
पैरामीटर निश्चित हैं, और इसीलिए कुछ सही की गलत कोड देते हैं
लगभग हर सेवा एक ही तीन सेटिंग्स का उपयोग करती है, और टूल उन्हीं को मान लेता है: SHA1 एल्गोरिथम, छह अंक, और हर तीस सेकंड में एक नया कोड। यह अधिकांश खातों को कवर करता है।
कुछ सेवाएँ कुछ अलग करती हैं। कुछ आठ अंक जारी करती हैं, कुछ साठ-सेकंड का अंतराल उपयोग करती हैं, और कुछ एक मजबूत हैश का उपयोग करती हैं। उनके खिलाफ, यह टूल और इसके जैसे अधिकांश अन्य एक पूरी तरह से सुगठित छह-अंकों का कोड उत्पन्न करेंगे जो बस गलत होगा, और कुछ भी आपको कारण नहीं बताएगा। यदि आपकी की निश्चित रूप से सही है और कोड निश्चित रूप से अस्वीकार किया जा रहा है, तो की को खराब मानने से पहले देखें कि आपके प्रदाता की सेटअप स्क्रीन ने अंकों और अंतराल के बारे में क्या कहा था।
एक और कारण जिसे जल्दी खारिज करना उचित है, क्योंकि यह सामान्य और अदृश्य है: घड़ी। समय-आधारित कोड आपके डिवाइस के सर्वर से समय के बारे में सहमत होने पर निर्भर करते हैं। एक मशीन जो एक मिनट आगे या पीछे है, वह कोड उत्पन्न करती है जो तब तक अस्वीकार किए जाते हैं जब तक आप स्वचालित समय वापस चालू नहीं करते।
Telegram 2FA यह नहीं है, और इसे यहाँ पेस्ट करना कभी काम नहीं करेगा
यह अपना खुद का खंड पाने का हकदार है क्योंकि यह इस साइट पर किसी भी अन्य चीज़ से अधिक असफल प्रयास उत्पन्न करता है।
Telegram का दो-चरणीय सत्यापन एक पासवर्ड है। Telegram इसे एक पासवर्ड-प्रूफ प्रोटोकॉल के साथ लागू करता है और खाता लॉगिन के लिए किसी ऑथेंटिकेटर ऐप का समर्थन नहीं करता। कोड उत्पन्न करने के लिए कोई सीक्रेट नहीं है, क्योंकि कोड होते ही नहीं हैं।
भ्रम पूरी तरह से उचित है, क्योंकि बाज़ार की शब्दावली इसे छिपा देती है। यहाँ बीस सक्रिय Telegram खाता लिस्टिंग अपने शीर्षकों में बताती हैं कि 2FA "एक टेक्स्ट फ़ाइल में" आता है, और उनमें से एक स्पष्ट रूप से बताता है कि उस फ़ाइल में क्या है: एक क्लाउड पासवर्ड। एक खरीदार फ़ाइल खोलता है, एक स्ट्रिंग देखता है, मान लेता है कि यह एक की है, उसे जनरेटर में पेस्ट करता है और एक त्रुटि पाता है।
Telegram 2FA फ़ाइल के साथ इसके बजाय क्या करें: इसे रखें, क्योंकि यह वह पासवर्ड है जो लॉगिन पर आपसे माँगा जाएगा और जिसकी आपको बाद में दो-चरणीय सत्यापन बदलने या हटाने के लिए आवश्यकता होगी। एक खाता जो दो-चरणीय सत्यापन चालू और फ़ाइल में कोई पासवर्ड नहीं के साथ दिया गया है, वह खाता है जिसे आप पुनः कॉन्फ़िगर नहीं कर सकते। वारंटी समाप्त होने से पहले इसे जाँचें, जो उस शेल्फ पर आमतौर पर डिलीवरी से बारह घंटे होती है। Telegram सत्यापन गाइड उस पहले दिन में और क्या करना उचित है, इसे कवर करता है।
यदि आपने खाता खरीदा है, तो सीक्रेट केवल आपका नहीं है
यह सीधे पहले खंड से अनुसरण करता है और यह वह हिस्सा है जिसे खरीदार अक्सर चूक जाते हैं।
एक टेक्स्ट फ़ाइल में दिया गया 2FA सीक्रेट किसी और द्वारा उत्पन्न किया गया था, किसी और द्वारा लिखा गया था, और संभवतः किसी और द्वारा संग्रहीत किया गया था। यह हर उस व्यक्ति के लिए काम करता रहता है जिसके पास कॉपी है, अनिश्चित काल तक, और इसे प्राप्त करने से किसी और की कॉपी समाप्त नहीं होती। यह पासवर्ड की तरह नहीं है, जिसे आप बदल सकते हैं; एक सीक्रेट को अमान्य करने का एकमात्र तरीका खाते पर दो-कारक प्रमाणीकरण बंद करना और फिर से चालू करना है, जो एक नया जारी करता है।
इसलिए किसी भी खाते पर जिसे आप रखने का इरादा रखते हैं, पुनः नामांकन करें। प्लेटफ़ॉर्म की अपनी सुरक्षा सेटिंग्स में मौजूदा ऑथेंटिकेटर प्रविष्टि हटाएँ, इसे फिर से सेट करें, नए कोड को एक ऐप में स्कैन करें जिसे आप नियंत्रित करते हैं, और नए रिकवरी कोड संग्रहीत करें। जब तक आपने ऐसा नहीं किया है, आप खाते को उन सभी के साथ साझा कर रहे हैं जिन्होंने कॉपी रखी है, और आप इसे बता नहीं पाएँगे।
बाज़ार 2FA के लिए क्या भुगतान करता है, और यह वास्तव में क्या मापता है
यहाँ खाता शेल्फ़ में, 2FA टैग 6,709 सक्रिय लिस्टिंग पर है, और उन लिस्टिंग की लागत की उनके अपने शेल्फ़ के बाकी हिस्सों से तुलना करने पर एक पैटर्न उत्पन्न होता है जिसे सही ढंग से पढ़ना उचित है।
टैग मेल शेल्फ़ और Discord, Reddit और GitHub पर एक वास्तविक प्रीमियम प्राप्त करता है, प्रत्येक मामले में शेल्फ़ माध्यिका से लगभग दो से तीन गुना, और Firstmail पर लगभग छह गुना। यह Telegram, Threads और X पर समानता पर है। यह TikTok, YouTube और Apple ID पर माध्यिका से नीचे है।
आकर्षक पठन यह है कि 2FA अधिक मूल्यवान है जहाँ सुरक्षा अधिक मायने रखती है। यह वह नहीं है जो संख्याएँ कहती हैं। गुणक ट्रैक करता है कि प्रत्येक शेल्फ़ पर टैग कितना दुर्लभ है। जहाँ यह दो तिहाई या अधिक लिस्टिंग पर दिखाई देता है, यह समानता के कुछ प्रतिशत के भीतर मूल्य निर्धारित करता है, क्योंकि एक विशेषता जो लगभग हर चीज़ में है वह प्रीमियम नहीं हो सकती चाहे वह कितनी भी उपयोगी क्यों न हो। Instagram पर यह लगभग पाँच में से चार लिस्टिंग पर है और माध्यिका से थोड़ा नीचे मूल्य निर्धारित करता है।
वास्तव में जानकारीपूर्ण पंक्ति Apple ID है, जहाँ छत्तीस टैग की गई लिस्टिंग शेल्फ़ माध्यिका से काफी नीचे हैं। यह सेट में एकमात्र प्लेटफ़ॉर्म है जहाँ दो-कारक प्रमाणीकरण प्रभावी रूप से अनिवार्य है और एक विश्वसनीय डिवाइस से बंधा है न कि किसी स्ट्रिंग से जिसे कोई भी कॉपी कर सकता है। जहाँ दूसरा कारक टेक्स्ट फ़ाइल में सौंपा नहीं जा सकता, यह कहना कि यह मौजूद है, कीमत में कुछ नहीं जोड़ता।
दो व्यावहारिक परिणाम। एक शेल्फ़ जहाँ 2FA सस्ता है, आमतौर पर वह शेल्फ़ है जहाँ यह या तो सार्वभौमिक है या हस्तांतरणीय नहीं है, न कि जहाँ विक्रेता कोनों काट रहे हैं। और एक लिस्टिंग जो एक शेल्फ़ पर इसके लिए बड़ा प्रीमियम उद्धृत करती है जहाँ लगभग हर चीज़ में यह है, आपसे सामान्य के लिए शुल्क ले रही है।
संक्षिप्त संस्करण
- सीक्रेट को एक कोड के रूप में नहीं, बल्कि एक स्थायी की के रूप में मानें। यह अपने आप कभी समाप्त नहीं होता।
- इसे कहीं भी पेस्ट करने से पहले, नेटवर्क से डिस्कनेक्ट करें और देखें कि पेज अभी भी काम करता है या नहीं। यदि करता है, तो कुछ नहीं भेजा गया।
- यदि आपके पास
otpauth://लिंक है तो की को दोबारा टाइप करने के बजाय उसे पेस्ट करें। - यदि एक मान्य की अस्वीकृत कोड देती है, तो की को दोष देने से पहले अंकों की संख्या, अंतराल और अपने डिवाइस की घड़ी की जाँच करें।
- यदि यह एक Telegram खाता है, तो आपके पास एक पासवर्ड है, की नहीं। यह कभी कोड उत्पन्न नहीं करेगा।
- किसी भी खाते पर जिसे आप रखने की योजना बनाते हैं, दो-कारक प्रमाणीकरण बंद करें और फिर से चालू करें ताकि आप अपने लिए एक ऐसा सीक्रेट जारी करें जिसकी कॉपी किसी और के पास न हो।