Generación de un código 2FA en línea: qué estás entregando y cuándo no funcionará
Un secreto TOTP no es un código de un solo uso. Es la clave permanente que genera todos los códigos futuros, y pegarlo en un sitio web le da a ese sitio el mismo poder que tienes tú. Aquí te explicamos cómo verificar dónde calcula un generador y por qué un archivo de verificación en dos pasos de Telegram nunca funcionará en uno.
 Michael Chen
Empieza por lo que la mayoría de las guías sobre este tema omiten, porque todo lo demás depende de ello.
Los seis dígitos que muestra tu autenticador no son tu credencial. La credencial es la cadena de letras y números que escaneaste o escribiste al configurar la cuenta, y no caduca, rota ni cambia. Cada código que la cuenta aceptará jamás se calcula a partir de esa cadena más la hora actual. Cualquiera que tenga una copia puede generar un código válido en cualquier momento, para siempre, sin tu teléfono y sin tu contraseña, y no hay ningún registro que muestre que lo hizo.
Lo que significa que la frase "solo pega tu secreto 2FA en un generador en línea" pide algo mucho más grande de lo que parece. No estás compartiendo un código. Estás compartiendo la capacidad de generar códigos.
No puedes distinguir un generador seguro de uno inseguro solo con mirarlo
Dos páginas pueden verse idénticas y comportarse de manera completamente distinta. Una hace la aritmética en tu navegador y el secreto nunca sale de la máquina. La otra envía lo que escribiste a un servidor, hace la aritmética allí y te devuelve seis dígitos. Desde fuera, ambas muestran una casilla, un botón y una cuenta regresiva.
Hay una comprobación que sí puedes hacer, y toma diez segundos. Carga la página, luego desconéctate de la red, pega el secreto y pulsa el botón. Un generador que calcula localmente sigue funcionando con la red apagada. Un generador que necesita un servidor no puede.
La misma comprobación con las herramientas de desarrollador del navegador abiertas es más precisa: abre la pestaña de red antes de pulsar el botón y observa si se envía algo. Si no se envía nada, no se comparte nada.
Nuestro propio generador de códigos 2FA es del tipo local, y puedes confirmarlo de cualquier manera en lugar de fiarte de nuestra palabra. El cálculo se ejecuta enteramente en la página, usando una librería que el navegador carga una vez, y no se hace ninguna solicitud cuando pulsas el botón. Vale la pena decirlo con precisión porque obviamente diríamos lo mismo de cualquier manera, y la prueba sin conexión es la parte que no depende de nosotros.
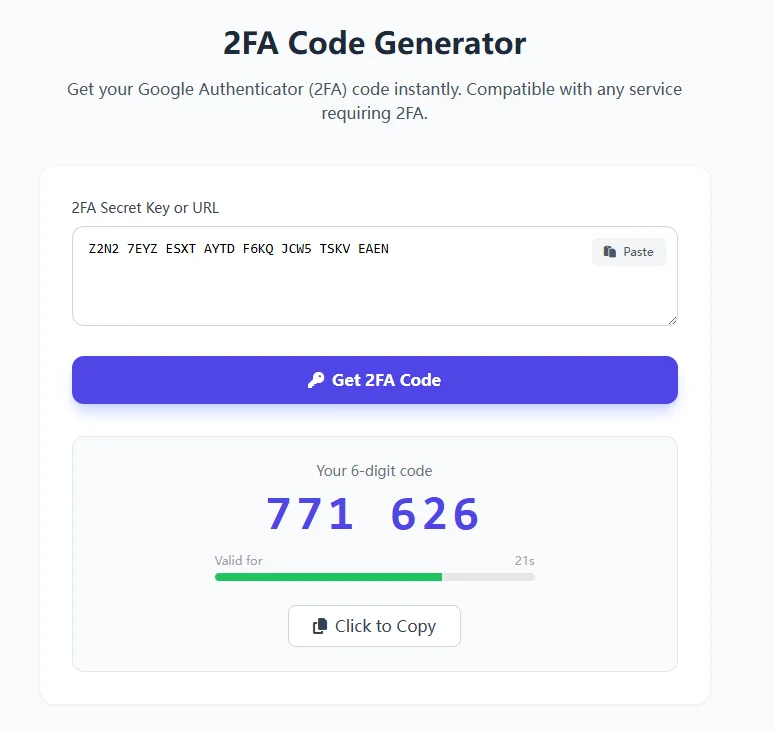
Lo que realmente acepta el campo de entrada
Dos formatos funcionan. Una clave cruda, que es una cadena de letras mayúsculas y los dígitos del dos al siete, normalmente mostrada en grupos de cuatro con espacios; los espacios se ignoran, así que puedes pegarla exactamente como tu proveedor la mostró. O el enlace de configuración completo que comienza con otpauth://, que es lo que hay detrás del código QR que normalmente escanearías. Si puedes copiar ese enlace en lugar de transcribir una clave, hazlo, porque elimina la posibilidad de leer mal un carácter.
Lo que no funciona es cualquier otra cosa: una contraseña, un código de recuperación, un código de respaldo, o una cadena que contenga los dígitos cero, uno, ocho o nueve, que el alfabeto no incluye. Si estás recibiendo un error de clave inválida, revisa esos dígitos primero.
Los parámetros están fijos, y por eso algunas claves correctas dan códigos incorrectos
Casi todos los servicios usan los mismos tres ajustes, y la herramienta los asume: el algoritmo SHA1, seis dígitos y un código nuevo cada treinta segundos. Eso cubre la gran mayoría de las cuentas.
Una minoría de servicios hace algo diferente. Algunos emiten ocho dígitos, algunos usan un paso de sesenta segundos, y unos pocos usan un hash más fuerte. Contra esos, esta herramienta y la mayoría de otras similares producirán un código de seis dígitos perfectamente formado que simplemente es incorrecto, y nada te dirá por qué. Si tu clave es definitivamente correcta y el código es definitivamente rechazado, mira lo que la pantalla de configuración de tu proveedor dijo sobre dígitos e intervalo antes de asumir que la clave es mala.
Una causa más que vale la pena descartar temprano, porque es común e invisible: el reloj. Los códigos basados en tiempo dependen de que tu dispositivo esté de acuerdo con el servidor sobre qué hora es. Una máquina desfasada por un minuto produce códigos que son rechazados hasta que vuelvas a activar la hora automática.
El 2FA de Telegram no es esto, y pegarlo aquí nunca funcionará
Esto merece su propia sección porque produce más intentos fallidos que cualquier otra cosa en este sitio.
La verificación en dos pasos de Telegram es una contraseña. Telegram la implementa con un protocolo de prueba de contraseña y no admite ninguna aplicación de autenticación para iniciar sesión en la cuenta. No hay ningún secreto del que generar códigos, porque no hay códigos.
La confusión es totalmente razonable, porque el vocabulario del mercado lo oculta. Veinte listados de cuentas de Telegram en vivo aquí declaran en sus propios títulos que el 2FA llega "en un archivo de texto", y uno de ellos detalla lo que hay en ese archivo: una contraseña en la nube. Un comprador abre el archivo, ve una cadena, asume que es una clave, la pega en un generador y recibe un error.
Qué hacer con un archivo 2FA de Telegram en su lugar: consérvalo, porque es la contraseña que te pedirán al iniciar sesión y la que necesitas para cambiar o eliminar la verificación en dos pasos más adelante. Una cuenta entregada con la verificación en dos pasos activada y sin contraseña en el archivo es una cuenta que no puedes reconfigurar. Revísalo antes de que expire la garantía, que en ese estante suele ser doce horas desde la entrega. La guía de verificación de Telegram cubre qué más vale la pena hacer en ese primer día.
Si compraste una cuenta, el secreto no es exclusivamente tuyo
Esto se sigue directamente de la primera sección y es la parte que los compradores más a menudo pasan por alto.
Un secreto 2FA entregado en un archivo de texto fue generado por otra persona, escrito por otra persona y posiblemente almacenado por otra persona. Sigue funcionando para todos los que tienen una copia, indefinidamente, y nada sobre recibirlo elimina la de los demás. No es como una contraseña, que puedes cambiar; la única forma de invalidar un secreto es desactivar la autenticación de dos factores en la cuenta y volver a activarla, lo que emite uno nuevo.
Así que en cualquier cuenta que planees conservar, vuelve a inscribirte. Elimina la entrada de autenticador existente en la configuración de seguridad de la propia plataforma, configúrala de nuevo, escanea el nuevo código en una aplicación que controles y guarda los nuevos códigos de recuperación. Hasta que hagas eso, estás compartiendo la cuenta con quien sea que haya guardado una copia, y no podrás notarlo.
Lo que el mercado paga por el 2FA, y qué mide realmente
En los estantes de cuentas aquí, la etiqueta 2FA está en 6,709 listados en vivo, y comparar lo que esos listados cuestan contra el resto de su propio estante produce un patrón que vale la pena leer correctamente.
La etiqueta exige una prima real en los estantes de correo y en Discord, Reddit y GitHub, aproximadamente dos a tres veces la mediana del estante en cada caso, y cerca de seis veces en Firstmail. Está a la par en Telegram, Threads y X. Está por debajo de la mediana en TikTok, YouTube y Apple ID.
La lectura tentadora es que el 2FA vale más donde la seguridad importa más. Eso no es lo que dicen los números. El múltiplo rastrea cuán rara es la etiqueta en cada estante. Dondequiera que aparezca en dos tercios o más de los listados, se fija dentro de unos pocos puntos porcentuales de la paridad, porque un atributo que casi todo tiene no puede ser una prima por muy útil que sea. En Instagram está en casi cuatro de cada cinco listados y se fija ligeramente por debajo de la mediana.
La fila genuinamente informativa es Apple ID, donde treinta y seis listados etiquetados están muy por debajo de la mediana del estante. Esa es la única plataforma en el conjunto donde la autenticación de dos factores es efectivamente obligatoria y está vinculada a un dispositivo de confianza en lugar de a una cadena que cualquiera pueda copiar. Donde el segundo factor no se puede entregar en un archivo de texto, decir que está presente no añade nada al precio.
Dos consecuencias prácticas. Un estante donde el 2FA es barato suele ser un estante donde es universal o no transferible, no uno donde los vendedores están recortando esquinas. Y un listado que cita una gran prima por ello en un estante donde casi todo lo tiene te está cobrando por lo ordinario.
La versión corta
- Trata el secreto como una clave permanente, no un código. Nunca caduca por sí solo.
- Antes de pegarlo en cualquier lugar, desconéctate de la red y mira si la página sigue funcionando. Si lo hace, no se envió nada.
- Pega el enlace
otpauth://si lo tienes en lugar de volver a escribir la clave. - Si una clave válida da un código rechazado, revisa el número de dígitos, el intervalo y el reloj de tu dispositivo antes de culpar a la clave.
- Si es una cuenta de Telegram, lo que tienes es una contraseña, no una clave. Nunca producirá un código.
- En cualquier cuenta que planees conservar, desactiva y vuelve a activar la autenticación de dos factores para emitirte un secreto del que nadie más tenga una copia.