توليد رمز تحقق بخطوتين (2FA) عبر الإنترنت: ما الذي تتنازل عنه، ومتى لن يعمل
سر TOTP ليس رمزًا لمرة واحدة. إنه المفتاح الدائم الذي يولّد كل الرموز المستقبلية، ولصقه في موقع يمنح ذلك الموقع نفس الصلاحية التي تملكها. إليك كيفية التحقق من أين يحسب المولّد الرموز، ولماذا لن يعمل ملف 2FA الخاص بتليجرام أبدًا في واحد منها.
 Michael Chen
ابدأ بالأمر الذي تتجاهله معظم الأدلة حول هذا الموضوع، لأن كل شيء آخر يعتمد عليه.
الأرقام الستة التي يعرضها تطبيق المصادقة ليست بيانات اعتمادك. بيانات الاعتماد هي السلسلة المكونة من الحروف والأرقام التي قمت بمسحها أو كتابتها عند إعداد الحساب، وهي لا تنتهي صلاحيتها ولا تتغير. كل رمز سيقبله الحساب على الإطلاق يُحسب من تلك السلسلة بالإضافة إلى الوقت الحالي. أي شخص بحوزته نسخة يمكنه إنتاج رمز صالح في أي لحظة، إلى الأبد، دون هاتفك ودون كلمة مرورك، ولا يوجد أي سجل يظهر أنه فعل ذلك.
وهذا يعني أن عبارة "فقط الصق سر 2FA الخاص بك في مولّد عبر الإنترنت" تطلب شيئًا أكبر بكثير مما يبدو. أنت لا تشارك رمزًا. أنت تشارك القدرة على إنشاء الرموز.
لا يمكنك التمييز بين مولّد آمن وآخر غير آمن بمجرد النظر
يمكن لصفحتين أن تبدوان متطابقتين وتتصرفان بشكل مختلف تمامًا. إحداهما تقوم بالحساب في متصفحك ولا يغادر السر الجهاز أبدًا. الأخرى ترسل ما كتبته إلى خادم، وتقوم بالحساب هناك، وترسل الأرقام الستة مرة أخرى. من الخارج، كلاهما يعرض صندوقًا وزرًا وعدّادًا تنازليًا.
هناك فحص واحد يمكنك القيام به فعليًا، ويستغرق عشر ثوانٍ. حمّل الصفحة، ثم افصل عن الشبكة، ثم الصق السر واضغط الزر. المولّد الذي يحسب محليًا سيظل يعمل مع إيقاف الشبكة. المولّد الذي يحتاج إلى خادم لن يعمل.
نفس الفحص مع فتح أدوات المطور في المتصفح أكثر دقة: افتح تبويب الشبكة قبل الضغط على الزر ولاحظ ما إذا كان هناك أي شيء يُرسل. لا شيء يُرسل يعني لا شيء يُشارك.
مولّد أكواد 2FA الخاص بنا هو من النوع المحلي، ويمكنك التحقق من ذلك بأي طريقة بدلاً من تصديق كلامنا. الحساب يتم بالكامل داخل الصفحة، باستخدام مكتبة يحمّلها المتصفح مرة واحدة، ولا يتم إرسال أي طلب عند الضغط على الزر. يجدر ذكر ذلك بدقة لأننا بالطبع سنقول ذلك في كل الأحوال، واختبار عدم الاتصال هو الجزء الذي لا يعتمد علينا.
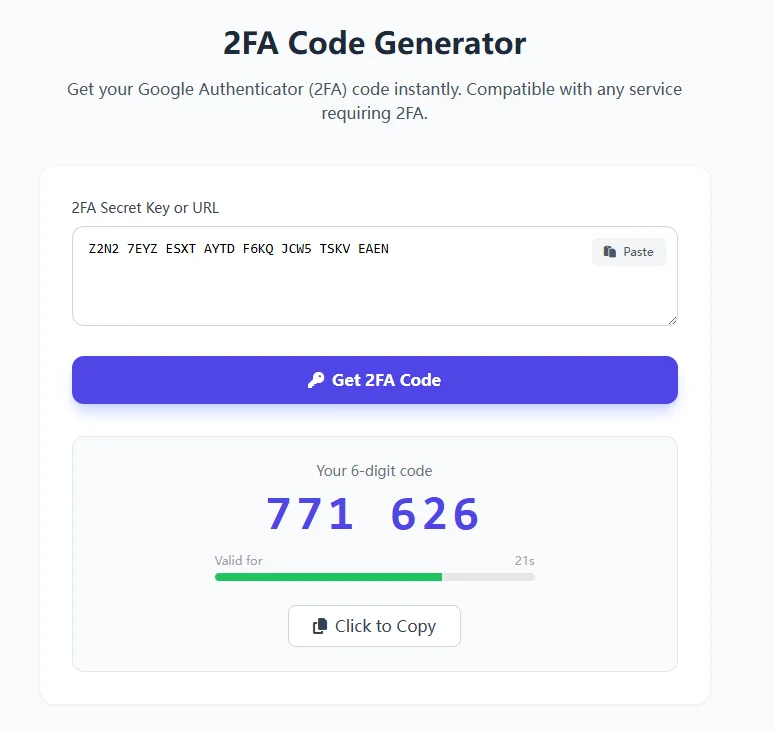
ما الذي يقبله حقل الإدخال فعليًا
صيغتان تعملان. مفتاح خام، وهو سلسلة من الأحرف الكبيرة والأرقام من اثنين إلى سبعة، وعادةً ما يظهر في مجموعات من أربعة مع مسافات؛ يتم تجاهل المسافات، لذا يمكنك لصقه تمامًا كما عرضه مزود الخدمة. أو رابط الإعداد الكامل الذي يبدأ بـ otpauth://، وهو ما يكمن خلف رمز QR الذي تفحصه عادةً. إذا كان بإمكانك نسخ هذا الرابط بدلاً من كتابة المفتاح، فافعل، لأنه يزيل فرصة قراءة حرف بشكل خاطئ.
ما لا يعمل هو أي شيء آخر: كلمة مرور، رمز استرداد، رمز احتياطي، أو سلسلة تحتوي على الأرقام صفر، واحد، ثمانية أو تسعة، وهي غير موجودة في الأبجدية. إذا كنت تحصل على خطأ مفتاح غير صالح، تحقق من تلك الأرقام أولاً.
المعلمات ثابتة، وهذا هو سبب ظهور رموز خاطئة لبعض المفاتيح الصحيحة
تستخدم كل الخدمات تقريبًا نفس الإعدادات الثلاثة، والأداة تفترضها: خوارزمية SHA1، ستة أرقام، ورمز جديد كل ثلاثين ثانية. هذا يغطي الغالبية العظمى من الحسابات.
أقلية من الخدمات تفعل شيئًا مختلفًا. بعضها يصدر ثمانية أرقام، وبعضها يستخدم خطوة ستين ثانية، وقلة تستخدم تجزئة أقوى. ضد هذه الخدمات، ستنتج هذه الأداة ومعظم الأدوات المشابهة رمزًا من ستة أرقام سليم الشكل ولكنه خاطئ ببساطة، ولن يخبرك شيء بسبب ذلك. إذا كان مفتاحك صحيحًا بالتأكيد والرمز مرفوض بالتأكيد، انظر إلى ما قالته شاشة إعداد مزود الخدمة عن عدد الأرقام والفاصل الزمني قبل افتراض أن المفتاح سيئ.
سبب آخر يستحق استبعاده مبكرًا، لأنه شائع وغير مرئي: الساعة. الرموز المعتمدة على الوقت تعتمد على اتفاق جهازك مع الخادم حول الوقت الحالي. جهاز متأخر بدقيقة ينتج رموزًا مرفوضة حتى تعيد تشغيل الضبط التلقائي للوقت.
2FA في تيليجرام ليس هذا، ولصقه هنا لن يعمل أبدًا
هذا يستحق قسمًا خاصًا به لأنه يسبب محاولات فاشلة أكثر من أي شيء آخر على هذا الموقع.
التحقق بخطوتين في تيليجرام هو كلمة مرور. تيليجرام يطبقه ببروتوكول إثبات كلمة المرور ولا يدعم أي تطبيق مصادقة لتسجيل الدخول إلى الحساب على الإطلاق. لا يوجد سر لتوليد رموز منه، لأنه لا توجد رموز.
الالتباس مفهوم تمامًا، لأن مفردات السوق تخفيه. عشرون قائمة حسابات تيليجرام نشطة هنا تذكر في عناوينها أن 2FA يأتي "في ملف نصي"، وواحدة منها توضح ما في ذلك الملف: كلمة مرور سحابية. يفتح المشتري الملف، يرى سلسلة، يفترض أنها مفتاح، يلصقها في مولّد ويحصل على خطأ.
ما يجب فعله بملف 2FA الخاص بتيلجرام بدلاً من ذلك: احتفظ به، لأنه كلمة المرور التي سيُطلب منك إدخالها عند تسجيل الدخول والتي تحتاجها لتغيير أو إزالة التحقق بخطوتين لاحقًا. حساب تم تسليمه مع تفعيل التحقق بخطوتين وبدون كلمة مرور في الملف هو حساب لا يمكنك إعادة تكوينه. تحقق من ذلك قبل انتهاء الضمان، والذي عادةً ما يكون اثنتي عشرة ساعة من التسليم على ذلك الرف. دليل التحقق من تيليجرام يغطي ما يستحق فعله أيضًا في ذلك اليوم الأول.
إذا اشتريت حسابًا، فالسر ليس ملكك حصريًا
هذا يتبع مباشرة من القسم الأول وهو الجزء الذي يغفله المشترون غالبًا.
سر 2FA الذي تم تسليمه في ملف نصي تم إنشاؤه بواسطة شخص آخر، وكتبه شخص آخر، وربما خزنه شخص آخر. يستمر في العمل لكل من لديه نسخة، إلى أجل غير مسمى، ولا شيء في استلامك له يلغي نسخ أي شخص آخر. إنه ليس مثل كلمة المرور التي يمكنك تغييرها؛ الطريقة الوحيدة لإبطال سر هي إيقاف تشغيل المصادقة الثنائية على الحساب وإعادة تشغيلها، مما يصدر سرًا جديدًا.
لذا على أي حساب تنوي الاحتفاظ به، أعد التسجيل. أزل إدخال المصادقة الحالي في إعدادات الأمان الخاصة بالمنصة، وأعد إعداده، وامسح الرمز الجديد في تطبيق تتحكم فيه، واحفظ رموز الاسترداد الجديدة. حتى تفعل ذلك، فأنت تشارك الحساب مع أي شخص آخر احتفظ بنسخة، ولن تتمكن من معرفة ذلك.
ما يدفعه السوق مقابل 2FA، وما يقيسه ذلك فعليًا
عبر رفوف الحسابات هنا، علامة 2FA موجودة على 6,709 قائمة نشطة، ومقارنة تكلفة تلك القوائم ببقية رفها تنتج نمطًا يستحق القراءة بشكل صحيح.
العلامة تحقق علاوة حقيقية على رفوف البريد وعلى ديسكورد وريديت وجيتهاب، حوالي ضعفين إلى ثلاثة أضعاف متوسط الرف في كل حالة، وما يقرب من ستة أضعاف على فيرستميل. وهي عند التكافؤ على تيليجرام وثريدز وإكس. وهي أقل من المتوسط على تيك توك ويوتيوب وآبل آي دي.
القراءة المغوية هي أن 2FA يساوي أكثر حيث الأمان أكثر أهمية. هذا ليس ما تقوله الأرقام. المضاعف يتتبع مدى ندرة العلامة على كل رف. في كل مكان تظهر فيه على ثلثي القوائم أو أكثر، تسعر ضمن بضعة في المئة من التكافؤ، لأن سمة يمتلكها كل شيء تقريبًا لا يمكن أن تكون علاوة مهما كانت مفيدة. على إنستغرام هي على ما يقرب من أربع قوائم من كل خمس وتسعر أقل قليلاً من المتوسط.
الصف المفيد حقًا هو آبل آي دي، حيث توجد ست وثلاثون قائمة موسومة أقل بكثير من متوسط الرف. هذا هو النظام الأساسي الوحيد في المجموعة حيث تكون المصادقة الثنائية إلزامية فعليًا ومرتبطة بجهاز موثوق وليس بسلسلة يمكن لأي شخص نسخها. حيث لا يمكن تسليم العامل الثاني في ملف نصي، فإن قول إنه موجود لا يضيف شيئًا إلى السعر.
نتيجتان عمليتان. الرف الذي يكون فيه 2FA رخيصًا هو عادةً رف يكون فيه إما عالميًا أو غير قابل للنقل، وليس رفًا يقتطع فيه البائعون الزوايا. والقائمة التي تطلب علاوة كبيرة عليه على رف حيث كل شيء تقريبًا يمتلكه هي تفرض عليك ثمن العادي.
الخلاصة المختصرة
- تعامل مع السر كمفتاح دائم، وليس كرمز. لا تنتهي صلاحيته من تلقاء نفسه أبدًا.
- قبل لصقه في أي مكان، افصل عن الشبكة وانظر ما إذا كانت الصفحة لا تزال تعمل. إذا عملت، فلم يُرسل شيء.
- الصق رابط
otpauth://إذا كان لديك بدلاً من إعادة كتابة المفتاح. - إذا كان المفتاح صالحًا لكن الرمز مرفوض، تحقق من عدد الأرقام والفاصل الزمني وساعة جهازك قبل إلقاء اللوم على المفتاح.
- إذا كان حساب تيليجرام، فما لديك هو كلمة مرور، وليس مفتاحًا. لن ينتج رمزًا أبدًا.
- على أي حساب تخطط للاحتفاظ به، أوقف تشغيل المصادقة الثنائية وأعد تشغيلها لإصدار سر لا يمتلك نسخة منه أي شخص آخر.