Gerando um Código 2FA Online: O Que Você Está Entregando e Quando Isso Não Vai Funcionar
Um segredo TOTP não é um código de uso único. É a chave permanente que gera todos os códigos futuros, e colá-lo em um site dá a esse site o mesmo poder que você tem. Veja como verificar onde um gerador calcula, e por que um arquivo de 2FA do Telegram nunca funcionará em um.
 Michael Chen
Comece pelo ponto que a maioria dos guias sobre esse assunto ignora, porque todo o resto depende dele.
Os seis dígitos que seu autenticador mostra não são sua credencial. A credencial é a sequência de letras e números que você escaneou ou digitou ao configurar a conta, e ela não expira, não rotaciona nem muda. Todo código que a conta aceitará é calculado a partir dessa sequência mais a hora atual. Qualquer pessoa com uma cópia pode gerar um código válido a qualquer momento, para sempre, sem seu celular e sem sua senha, e não há registro algum mostrando que ela fez isso.
Ou seja, a frase "é só colar seu segredo 2FA num gerador online" pede algo muito maior do que parece. Você não está compartilhando um código. Você está compartilhando a capacidade de gerar códigos.
Você não consegue distinguir um gerador seguro de um inseguro só de olhar
Duas páginas podem parecer idênticas e se comportar de formas completamente diferentes. Uma faz o cálculo no seu navegador e o segredo nunca sai da máquina. A outra envia o que você digitou para um servidor, faz o cálculo lá e devolve seis dígitos. Por fora, ambas mostram um campo, um botão e uma contagem regressiva.
Existe uma verificação que você consegue fazer de verdade, e leva dez segundos. Carregue a página, desconecte-se da rede, cole o segredo e aperte o botão. Um gerador que calcula localmente continua funcionando com a rede desligada. Um gerador que depende de servidor não funciona.
A mesma verificação com as ferramentas de desenvolvedor do navegador abertas é mais precisa: abra a aba de rede antes de apertar o botão e observe se algo é enviado. Nada enviado significa nada compartilhado.
Nosso próprio gerador de código 2FA é do tipo local, e você pode confirmar isso de qualquer forma, em vez de confiar na nossa palavra. O cálculo roda inteiramente na página, usando uma biblioteca que o navegador carrega uma única vez, e nenhuma requisição é feita quando você aperta o botão. Vale a pena afirmar isso com precisão porque obviamente diríamos o mesmo de qualquer jeito, e o teste offline é a parte que não depende de nós.
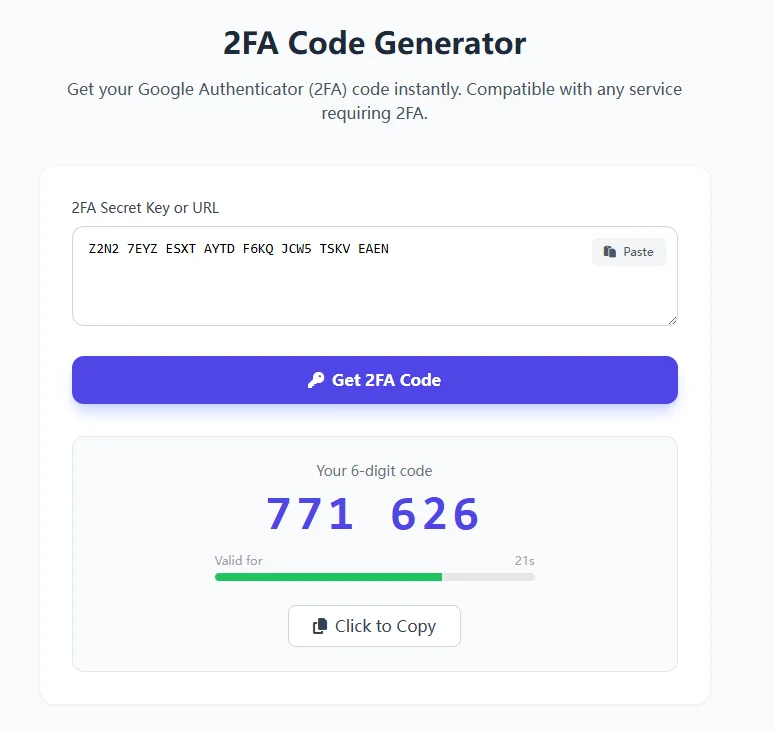
O que o campo realmente aceita
Dois formatos funcionam. Uma chave crua, que é uma sequência de letras maiúsculas e dos dígitos de dois a sete, geralmente exibida em grupos de quatro com espaços; os espaços são ignorados, então você pode colar exatamente como seu provedor exibiu. Ou o link de configuração completo começando com otpauth://, que é o que fica por trás do QR code que você normalmente escanearia. Se você puder copiar esse link em vez de transcrever uma chave, faça isso, porque elimina a chance de errar algum caractere.
O que não funciona é qualquer outra coisa: uma senha, um código de recuperação, um código de backup ou uma sequência contendo os dígitos zero, um, oito ou nove, que não fazem parte do alfabeto. Se você está recebendo um erro de chave inválida, verifique esses dígitos primeiro.
Os parâmetros são fixos, e é por isso que algumas chaves corretas geram códigos errados
Quase todos os serviços usam as mesmas três configurações, e a ferramenta assume isso: o algoritmo SHA1, seis dígitos e um novo código a cada trinta segundos. Isso cobre a esmagadora maioria das contas.
Uma minoria de serviços faz algo diferente. Alguns emitem oito dígitos, outros usam um intervalo de sessenta segundos, e alguns usam um hash mais forte. Contra esses, esta ferramenta e a maioria das outras similares vão produzir um código de seis dígitos perfeitamente bem formado, mas simplesmente errado, e nada vai te dizer o porquê. Se sua chave está definitivamente correta e o código é definitivamente rejeitado, veja o que a tela de configuração do seu provedor disse sobre dígitos e intervalo antes de culpar a chave.
Mais uma causa que vale a pena descartar cedo, porque é comum e invisível: o relógio. Códigos baseados em tempo dependem do seu dispositivo concordar com o servidor sobre que horas são. Uma máquina com um minuto de diferença gera códigos rejeitados até você religar o horário automático.
O 2FA do Telegram não é isso, e colar aqui nunca vai funcionar
Isso merece uma seção própria porque gera mais tentativas frustradas do que qualquer outra coisa neste site.
A verificação em duas etapas do Telegram é uma senha. O Telegram implementa isso com um protocolo de prova de senha e não suporta nenhum aplicativo autenticador para login na conta. Não existe segredo para gerar códigos, porque não existem códigos.
A confusão é totalmente razoável, porque o vocabulário do mercado esconde isso. Vinte anúncios de contas Telegram ao vivo aqui afirmam em seus próprios títulos que o 2FA chega "em um arquivo de texto", e um deles detalha o que está nesse arquivo: uma senha na nuvem. Um comprador abre o arquivo, vê uma sequência, assume que é uma chave, cola num gerador e recebe um erro.
O que fazer com um arquivo de 2FA do Telegram: guarde-o, porque é a senha que será solicitada no login e a que você precisa para alterar ou remover a verificação em duas etapas depois. Uma conta entregue com a verificação em duas etapas ativada e sem senha no arquivo é uma conta que você não consegue reconfigurar. Verifique isso antes que a garantia expire, que nessa prateleira costuma ser doze horas a partir da entrega. O guia de verificação do Telegram cobre o que mais vale a pena fazer nesse primeiro dia.
Se você comprou uma conta, o segredo não é exclusivamente seu
Isso decorre diretamente da primeira seção e é a parte que os compradores mais ignoram.
Um segredo 2FA entregue em um arquivo de texto foi gerado por outra pessoa, anotado por outra pessoa e possivelmente armazenado por outra pessoa. Ele continua funcionando para todos que têm uma cópia, indefinidamente, e nada em recebê-lo remove a cópia de ninguém. Não é como uma senha, que você pode trocar; a única forma de invalidar um segredo é desativar a autenticação de dois fatores na conta e reativá-la, o que gera um novo.
Então, em qualquer conta que você pretende manter, faça o re-cadastro. Remova a entrada do autenticador existente nas configurações de segurança da própria plataforma, configure novamente, escaneie o novo código em um aplicativo que você controla e guarde os novos códigos de recuperação. Até fazer isso, você está compartilhando a conta com quem mais guardou uma cópia, e não vai conseguir perceber.
O que o mercado paga por 2FA, e o que isso realmente mede
Nas prateleiras de contas daqui, a tag 2FA está em 6.709 anúncios ao vivo, e comparar o preço desses anúncios com o restante da própria prateleira produz um padrão que vale a pena ler corretamente.
A tag gera um prêmio real nas prateleiras de e-mail e no Discord, Reddit e GitHub, cerca de duas a três vezes a mediana da prateleira em cada caso, e quase seis vezes no Firstmail. Fica em paridade no Telegram, Threads e X. Fica abaixo da mediana no TikTok, YouTube e Apple ID.
A leitura tentadora é que o 2FA vale mais onde a segurança importa mais. Não é o que os números dizem. O múltiplo acompanha o quão rara a tag é em cada prateleira. Em todos os lugares onde aparece em dois terços ou mais dos anúncios, o preço fica a poucos pontos percentuais da paridade, porque um atributo que quase tudo tem não pode ser um diferencial, por mais útil que seja. No Instagram, está em quase quatro de cada cinco anúncios e custa ligeiramente abaixo da mediana.
A linha realmente informativa é a Apple ID, onde trinta e seis anúncios com a tag ficam bem abaixo da mediana da prateleira. É a única plataforma do conjunto onde a autenticação de dois fatores é efetivamente obrigatória e vinculada a um dispositivo confiável, em vez de uma sequência que qualquer um pode copiar. Quando o segundo fator não pode ser entregue em um arquivo de texto, dizer que ele está presente não adiciona nada ao preço.
Duas consequências práticas. Uma prateleira onde o 2FA é barato geralmente é uma prateleira onde ele é universal ou não transferível, não uma onde os vendedores estão cortando custos. E um anúncio cobrando um prêmio grande por ele numa prateleira onde quase tudo tem é cobrando pelo ordinário.
A versão resumida
- Trate o segredo como uma chave permanente, não um código. Ele nunca expira sozinho.
- Antes de colar em qualquer lugar, desconecte-se da rede e veja se a página ainda funciona. Se funcionar, nada foi enviado.
- Cole o link
otpauth://se tiver, em vez de redigitar a chave. - Se uma chave válida gerar um código rejeitado, verifique a quantidade de dígitos, o intervalo e o relógio do seu dispositivo antes de culpar a chave.
- Se for uma conta Telegram, o que você tem é uma senha, não uma chave. Ela nunca vai gerar um código.
- Em qualquer conta que você planeja manter, desative e reative a autenticação de dois fatores para gerar um segredo que ninguém mais tem cópia.
Frequently Asked Questions
Depende inteiramente de se essa página calcula no seu navegador ou envia o segredo para um servidor, e você não consegue saber só de olhar. Faça este teste: carregue a página, desconecte-se da rede e então cole e gere. Uma página que calcula localmente continua funcionando offline; uma que precisa de servidor não funciona. Lembre-se do que está em jogo, que não é um código, mas a chave permanente que gera todos os códigos futuros dessa conta.
Não. O cálculo roda na própria página usando uma biblioteca que o seu navegador carrega uma única vez, e clicar no botão não faz nenhuma requisição de rede. Não confie só na nossa palavra: abra a aba de rede do seu navegador antes de gerar, ou simplesmente fique offline depois que a página carregar e gere mesmo assim. As duas verificações confirmam isso de forma independente do que dizemos.
Três causas comuns. O relógio do seu dispositivo está dessincronizado com o servidor, o que quebra os códigos baseados em tempo e é resolvido reativando a hora automática. Ou o serviço usa configurações não padrão, como oito dígitos ou intervalo de sessenta segundos, e um gerador padrão produz um código bem formado, mas errado, sem aviso. Ou você digitou errado algum caractere; o alfabeto exclui os dígitos zero, um, oito e nove, então ver qualquer um deles significa que algo deu errado na transcrição.
Como o Telegram não usa TOTP. A verificação em duas etapas dele é uma senha, implementada com um protocolo de prova de senha, e o Telegram não oferece suporte a aplicativos autenticadores para login na conta. Quando uma listagem do Telegram diz que a 2FA é fornecida em um arquivo de texto, esse arquivo contém uma senha na nuvem. Guarde-a, porque é ela que será solicitada no login e o que você precisa para alterar a verificação em duas etapas depois, mas ela nunca vai gerar um código de seis dígitos.
Não, e não há como verificar. O segredo foi gerado e registrado por outra pessoa e continua funcionando para todas as cópias existentes, indefinidamente. Diferente de uma senha, ele não pode ser alterado no lugar: a única forma de invalidá-lo é desativar a autenticação de dois fatores na conta e configurá-la novamente, o que gera um novo segredo. Faça isso em qualquer conta que você pretenda manter e guarde os novos códigos de recuperação você mesmo.
Um segredo bruto, que consiste em letras maiúsculas e dígitos de dois a sete, geralmente exibido em grupos de quatro, com espaços ignorados para que você possa colá-lo como está. Ou o link completo de configuração começando com otpauth://, que é o que o código QR codifica. Prefira o link quando puder copiá-lo, pois ele carrega a chave exatamente e elimina a chance de ler um caractere errado.
Para uma conta que você possui e pretende manter, um aplicativo em um dispositivo que você controla é o melhor lugar para o segredo, porque ele existe apenas em um único lugar. Um gerador online é útil apenas no caso mais específico em que uma chave chegou como texto, você precisa de um código agora e ainda não configurou a conta corretamente. Trate-o como um passo no caminho para reconfigurar, e não como o destino final.
Michael Chen
Entusiasta de tecnologia e estrategista de conteúdo especializado em marketing no Instagram e Facebook. Adora explorar novas tendências e compartilhar insights com a comunidade.